Steamストアが一時ダウン、PHPの深刻な脆弱性で『ウマ娘』『グラブル』も緊急メンテ
10月21日の23時過ぎ、Steamのストアがクライアントでもブラウザでも開けなくなった。表示されたのは「E502 L2」のエラー画面。止まったのはストアだけで、ライブラリからの起動やダウンロード、アップデートはそのまま動いていたみたい。数分から十数分ほどで元に戻っている。
ちょうどSteam Nextフェス(10月19日〜26日)の会期中だったので、体験版を探していた人にはタイミングの悪い停止だったにゃ。Valveは原因を説明していない。ただ同じ時間帯には、PHPの深刻な脆弱性への対応で、世界中のWebサービスが次々にサイトを止めていた。
PHPに2件、CVSS9.2の穴が見つかる
PHPはWebサイトの裏側で広く使われているプログラミング言語だよ。今回見つかった脆弱性は2件で、どちらも深刻度(CVSS)は最高ランク「Critical」の9.2。欧州連合のサイバーセキュリティ機関CERT-EUがセキュリティアドバイザリで詳細を公開している。
- CVE-2026-109618:メモリ不足になったときの処理で、メモリが壊れる
- CVE-2026-109619:致命的なエラーのあとに古い内部状態が残り、同じワーカーの次のリクエストがそれを使ってしまう
どちらも、ログインしていない外部の攻撃者がサーバー上で任意のコードを実行できるおそれがある。PHP-FPM、Apacheのmod_php、php-cgi、FrankenPHP、LiteSpeedなど、Webリクエストを受け付けるPHP環境はほぼすべてが対象。PHPの開発チームは、mod_phpを使う構成がいちばん危ないとしている。
PHPの公式サイトは修正版のPHP 8.5.12/8.4.27/8.3.36/8.2.35を21日23時に公開し、すべての利用者にすぐ更新するよう強く呼びかけた。CERT-EUは、技術的な詳細がすでに公の場で話題になり、攻撃の手順を示すコード(PoC)も出回り始めていると警告している。そのうえで、すぐに更新できないならインターネットからそのサービスを切り離すよう勧めた。各社が慌ててサイトを止めた理由はここにあるにゃ。
国内でもIPAが修正版の公開前に事前準備を呼びかける注意喚起を出していた。PHPはWebアプリだけでなく、製品や機器の中に組み込まれて使われていることもある。利用者側からは使っているかどうかが見えにくい、という点も注意喚起に書かれている。
ウマ娘もBASEも緊急メンテで何が起きた?
国内のゲームも、修正版の公開時刻に合わせて止めたタイトルが多かった。各公式アカウントの告知で予定されていた主な緊急メンテナンスは次のとおり(いずれも10月21日)。
| タイトル | メンテナンス開始 | 終了予定 |
|---|---|---|
| ウマ娘 プリティーダービー | 23時ごろ | 未定 |
| グランブルーファンタジー | 23時 | 22日7時(延長の可能性あり) |
| Shadowverse: Worlds Beyond | 23時 | 未定 |
| ヘブンバーンズレッド | 22時30分 | 未定 |
| ドルフィンウェーブ | 23時ごろ | 未定 |
『チュウニズム』はCHUNITHM-NETと公式サイトを止めたけど、ゲームセンターでのAimeを使ったプレイは続けられた。セガは「セガ製品情報サイト」を22時55分から止めていて、復旧の日時は未定としている。
ゲーム以外でも、ネットショップ作成サービスのBASE、保育施設向けのコドモン、pixiv、DMM.com、niconico、さくらインターネットの一部サービスなどが一時停止や緊急メンテナンスに入った。一部の自治体のWebサイトも止まっている。配信ソフトのOBS Studioは公式サイトの一部を止めたけど、配信そのものには影響していない。
Steamのストアが止まった理由は、いまも公表されていない。ただ、ストアの裏側だけを短時間止めて、ゲームの起動やダウンロードは動かし続けた形は、各社が取った「表に出ている部分をいったん閉じる」対応と重なって見えるにゃ。
r/Steamでは、ストアの停止を伝えるニュースへのリンクが投稿され、PHPそのものの話題で盛り上がった。最初に集まったのは、苦笑い混じりの反応だった。
PHPが今もWeb開発の話題の中心にいることに拍手を。
最近のPHPがどうなってるかWikipediaのページを開いてみたら……Wikiが落ちてた。
これを受けて、実際に対応に追われている人も書き込んでいる。
Wikimediaもパッチに備えて止めたね。Web開発の世界は完全にパニックで、CVEの中身を見ればそれも当然だと思う。自分も同じ理由で、取引先の新しいサイトを緊急で本番に出した。古いサイトを直すより、作りかけの新版を出すほうが早かったから。
うちのチケットシステムが止まってるから、全員が電話してくるしかない。明日の朝が怖い。
いまサイバーセキュリティの課程の2年目なんだけど……心からお悔やみ申し上げる。
止めたこと自体については、冷静に受け止める声が目立つ。
不便だけど、まったく妥当な手順だと思う。規模の大きいCVEで、実際に悪用されている。まずインフラを落として侵入を防ぎ、パッチを当てて試してから戻す。そのあとログを洗って、修正前に何も入り込んでいないかを確かめる。
止める判断をした時点では、パッチの予告と「かなり深刻な欠陥らしい」という情報しかなかった(深刻度の評価は前日に出ていた)。極端に慎重な対応だったけど、結果的には正しかった。
いちばん議論が割れたのは、PHPという言語そのものへの評価だった。ある人が「死ぬべきだったのに生き延びて、インターネットの背骨になった技術」と皮肉ると、反論が続いた。
最近のPHPは本当にいいよ。何を言ってるのか分からない。
いいからこそ、インターネットの半分が落ちてるわけだね。
Web開発者がPHPを嫌っていたのは書きにくかったからで、20年後に致命的な脆弱性が出ると心配していたわけじゃない。
いや、PHPやWordPressのようなPHP製のソフトは、セキュリティの問題が多いことでも嫌われていた。しばらくニュースになるほどの問題が無かっただけで、問題が無かったわけじゃない。
「インターネットの半分」はさすがに言い過ぎだね。それでも、ゲームや通販、自治体のサイトまでが同じ夜に一斉に止まったのは事実だよ。言語の好き嫌いは別として、それだけ多くのサービスが同じ土台の上に立っているということは、今回の停止の数ではっきり見えたにゃ。
関連記事
Steamの同時接続ユーザーが4350万人を突破、半年ぶりに最高記録を更新
Steamの公式統計に、同時接続ユーザー数のピークとして4,350万1,449人が記録されたにゃ。半年ぶりの記録更新で、Redditでは「写真に自分が写ってる」という冗談とRobloxとの比べ合いが続いていたよ。
Steamのギフトがフレンド登録なしで送れるように―宛先はメールアドレス、贈る側はアカウント不要
Steamのギフト周りが7月22日に大きく変わったにゃ。フレンド登録なしで贈れて、宛先はメールアドレスでもOK、贈る側はSteamアカウントすら要らない。ただし全部が自由になったわけじゃないので、残った条件も整理しておくにゃ。
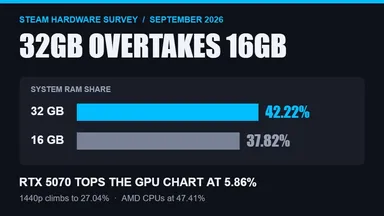
Steam調査で32GBメモリが16GBを抜き首位に、2026年9月は42.22%
Steamハードウェア調査の2026年9月分で、32GBのメモリを積んだPCが42.22%になり、16GBを抜いて最多になったにゃ。メモリの契約価格が上がり続けるなかでの首位交代だよ。
コメント (0)
最初のひとことをどうぞ🐈
感想でも「わかる」の一言でも大歓迎。あなたのコメントがこのページの一番乗りです。