Nintendo Switchに脆弱性、QRコードを読み取られると本体情報が漏えいのおそれ Ver.23.0.0で修正済み
本体更新の案内ページに、いつもの更新内容とは毛色の違う一文が添えられている。「このシステムバージョンで修正される脆弱性については こちら をご確認ください」。飛んだ先にあるのが、任天堂のセキュリティに関するおしらせに9月10日付で載った「Nintendo Switch の近接リモート攻撃による本体情報漏えいの可能性」だよ。
内容をひと言でまとめると、本体の画面に表示されるQRコードを悪意のある第三者に直接読み取られると、不正なコードを実行されたり、本体が持っている情報を取得されたりする可能性があった、というもの。対象はシステムバージョン23.0.0未満のNintendo Switchで、おしらせのPDFには「Nintendo Switch 2 においては本体が持つ情報を取得される恐れはありません」と備考が付いている。修正そのものは、同じ9月10日に配信された23.0.0で完了済み。
任天堂が名指ししているのは次の2つの場面。
- アルバム内で「スマートフォンへ送る」機能を使うとき
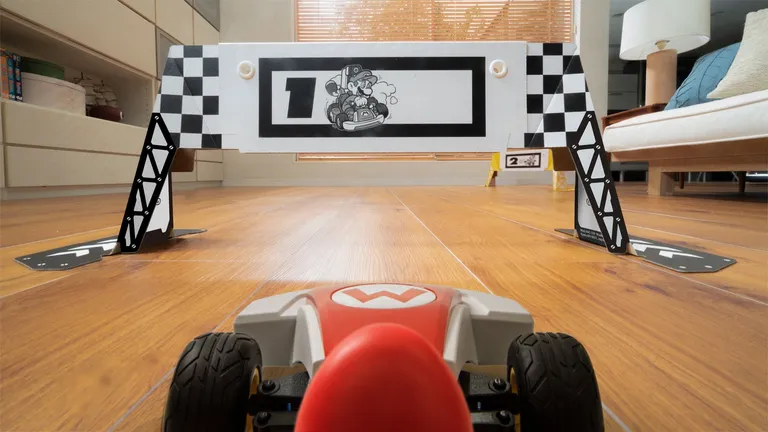
- 『マリオカート ライブ ホームサーキット』でカートを使うとき
前者は、撮った画面写真や動画をスマートフォンへ渡すときに本体がQRコードを出して、それをスマホのカメラで読み取る、あの流れ。後者はあとで触れる。
重要なのは悪用の条件のほうで、対象のSwitchの画面(またはテレビに映った画面)に表示されるQRコードを、悪意のある第三者が直接読み取れる状況である必要がある、と書かれている。裏を返せば、そのQRコードを他人に読み取られない環境で使っているかぎり悪用されることはない、というのが任天堂の説明。ネット越しにいきなり狙われる類ではなく、その場に居合わせた誰かが画面を読み取れるかどうかの話で、「近接リモート攻撃」という見出しはそこから来ているんだね。
QRコード表示はカート接続の手順そのもの
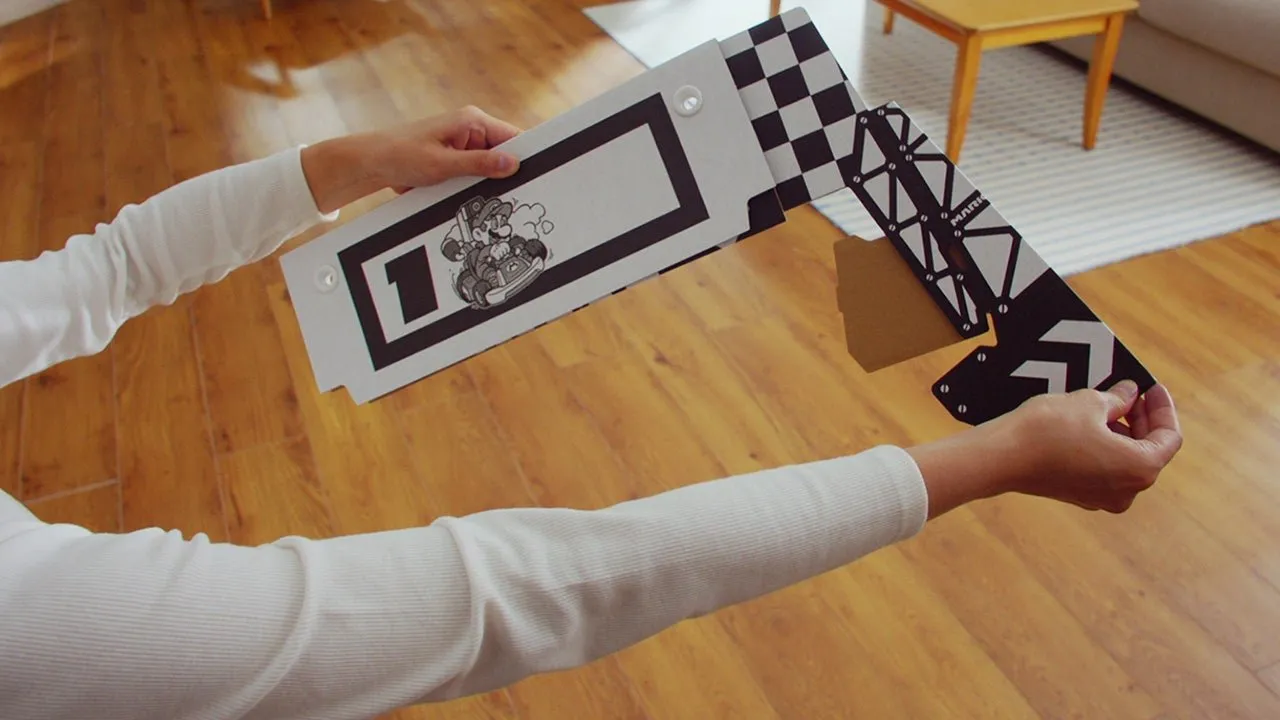
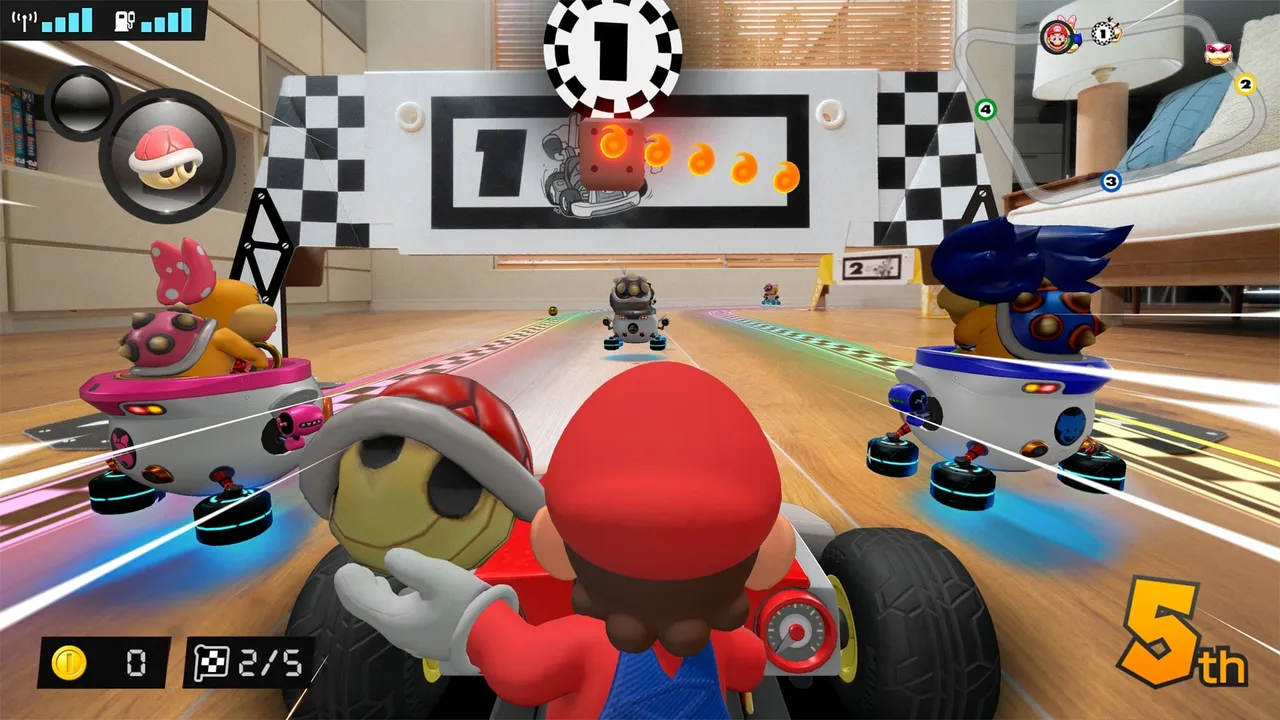
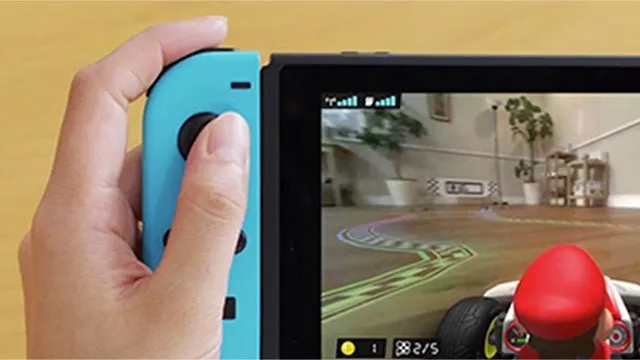
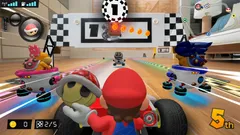
もう一方の『マリオカート ライブ ホームサーキット』は2020年10月16日発売で、カメラを内蔵した実物のカートを部屋で走らせ、その映像をSwitchの画面で見ながら操作するソフト。そしてカートとSwitchの接続方法が、公式サイトのQ&Aにあるとおり「カートに内蔵されているカメラで、Switchのソフト上に表示されるQRコードを読み取れば接続(ペアリング)される」というもの。つまりQRコードを画面に出す動作が、遊ぶための手順そのものに組み込まれている。
だからこそ回避策の書き方も具体的で、すぐに最新バージョンへ更新できない場合は、QRコードを第三者に読み取られない環境で使うこと、そして「スマートフォンへ送る」で自分のスマートフォン以外を使ったり、マリオカート ライブで自分のカート以外を使ったりするのは控えること、と案内されている。友人宅に集まって互いのカートを走らせる、みたいな遊び方をしていた人には、ここが一番刺さる一文かもしれない。
CVE-2026-82079は深刻度「高」、直すには23.0.0へ
技術的な中身は、共通脆弱性識別子として割り当てられたCVE-2026-82079の登録内容のほうが詳しい。ローカル無線通信機能のスタックベースのバッファオーバーフローで、無線の届く範囲にいる攻撃者が細工した通信を送ることで、ROP(リターン指向プログラミング)を使って任意のコードを実行できる可能性がある——という説明になっている。影響を受けるのは23.0.0より前のバージョン、評価はCVSS v4.0の基本値7.0で深刻度は「高」。登録日はおしらせと同じ9月10日で、発見の経緯についてはPDFに「外部セキュリティ研究者により任天堂へ報告されました」とだけ記されている。
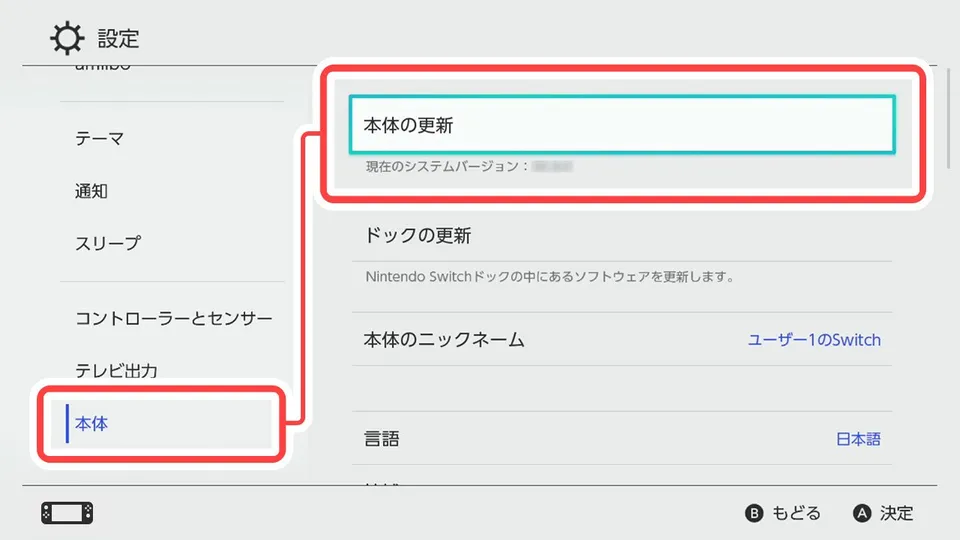
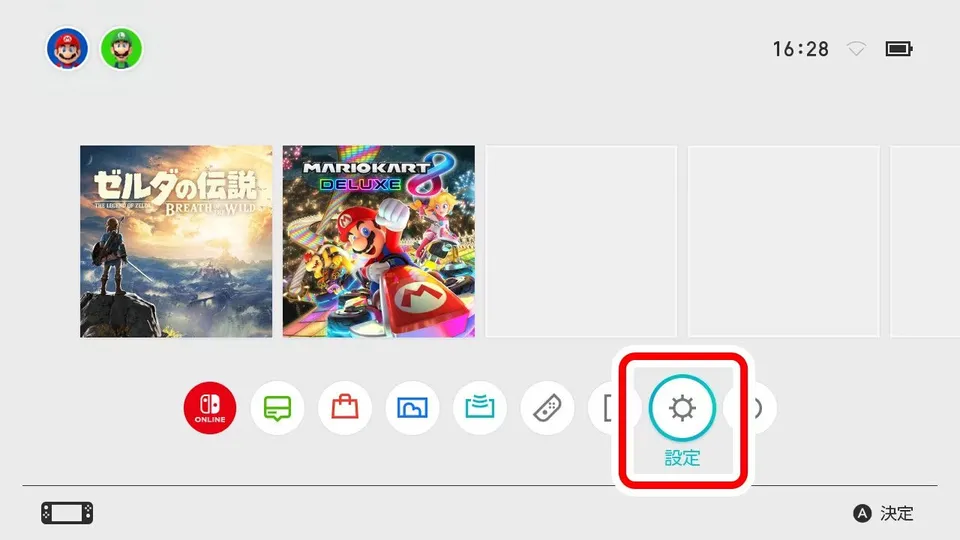
やることは拍子抜けするほど単純で、最新のシステムアップデート(23.0.0)を適用するだけ。HOMEメニューの「設定」→「本体」で今のバージョンを確認でき、更新も同じ画面から行える。23.0.0の更新内容として案内されていたのはバーチャルゲームカード周りの改善と、「いくつかの問題の修正と、動作の安定性向上」の一行。今回の脆弱性修正は、その一行の中に入っていたことになる。
おしらせの末尾には改訂履歴の表が置いてあって、いま並んでいるのは「2026-09-10 初報」の1行だけ。
関連記事

Switch Online、7月1日に値上げ実施 個人12か月は3,000円に——積立と「150日」の注意点
Nintendo Switch Onlineの料金改定が7月1日に実施。個人・ファミリー・追加パックまで全プランが対象に。値上げ前の駆け込み買いだめは締め切られたけど、最大3年分の積立は続行中。見落としやすい150日ルールも整理したにゃ。

Adoの歌声が『リズム天国 ミラクルスターズ』に降臨、つんく♂新曲「Love me forever!」ゲリラ配信
約11年ぶりの完全新作『リズム天国 ミラクルスターズ』に、Adoの新曲「Love me forever!」がサプライズ配信。作詞作曲はつんく♂で、きっかけは“めちゃモテ”の歌ってみた動画だったそう。

Adoが『リズム天国 ミラクルスターズ』を4時間ぶっ通し生配信、アーカイブは106万回再生に
自分の歌が収録されたゲームを、本人がプレイする。Adoが7月15日に『リズム天国 ミラクルスターズ』の生配信を実施。4時間6分の長丁場となったアーカイブは、翌日までに106万回再生を突破したにゃ。
コメント (0)
最初のひとことをどうぞ🐈
感想でも「わかる」の一言でも大歓迎。あなたのコメントがこのページの一番乗りです。