Steamアカウントに5か月居座られ約100ドル決済、r/Steamで対策が議論に
侵入されたあとに何も起きない時間がいちばん気味が悪い。r/Steamに投げ込まれた注意喚起は、そういう話だった。
投稿者の説明はこう。今年4月に何者かがアカウントへ入り込んだが、通知は一切来なかった。ログイン中のデバイス一覧も普段から確認していなかった。そのまま数か月、相手はアカウントの中で何もしない。動きが出たのはごく最近で、約100ドルの決済が1件通り、448ドルの決済が銀行側で弾かれていた。しかも本人はSteamにカードを登録しておらず、使われたカードも保存していないという。現在は銀行を通して返金の手続きを進めているところらしい。
ここから先は、集まった声のほうが読みどころ。防ぎ方の話から、そもそも本当にアカウントだけの問題なのかという話まで、けっこう遠くまで転がっていった。
真っ先に飛んできたのは、確認というより逆質問だった。
Steam Guardはアプリで使っていた? 使っていなかったなら、本当の注意喚起は「アプリを入れてSteam Guardを使え」のほうだと思う
これにすぐ反論が付く。認証機器を入れていても抜けられる道がある、という指摘だね。
今どきの攻撃はセッションの乗っ取りが中心だから、それだけでは防ぎきれない。クッキーにあたるものをPCから盗み、攻撃者側のクライアントに「すでにログイン済みの本人の端末だ」と思い込ませる手口だから。とはいえ必要な備えではある
言い出した側も、そこは素直に引き取っていた。
完璧なセキュリティなんて無い。それでも、止められるものは止める・減らせるものは減らす、でいいと思う
一方で、守りを固めた結果として自分が締め出された、という体験談も出てくる。
強制ログアウトを切る方法はある? 一度、全デバイスが一斉にログアウトされたことがあって、ログインにはアプリでの確認が必要なのに、そのアプリもログアウト済み。結局サポートに連絡して、一時的にSteam Guardを外してもらった
これに対しては「自分の環境ではそうなったことはない」という短い返しも付いていて、全員に起きる話ではないもよう。ただ、認証の手段をスマホ1台へ完全に寄せると詰みうる、という指摘としては筋が通っている。Valveが案内している2段階認証のページでは、アカウントに携帯番号を登録しておくと「パスワードを忘れた」「登録メールにアクセスできない」「スマホを買い替えた、または認証機器を失くした」「不正アクセスがあった」場合の回復にショートメッセージを使える、と説明されている。締め出された側の保険は、公式にも一応用意されている形。
もう一つ、実際的な助言としてまとまっていたのがこれ。
いちばん大事なのは2段階認証を有効にすること。Steam Guardに限って言えば、フィッシングのリンクを踏まない、取引履歴を第三者に渡さない、怪しいAPIにSteamアカウントでログインしない——それだけで大きく違う
Valveが勧める「認証済みデバイス」の確認ページ
今回の件でいちばん引っかかるのは、投稿者が「ログイン中のデバイスを見ていなかった」と書いている部分だと思う。そこはValve自身が名指しで勧めている場所だからだ。2025年5月に出たアカウントセキュリティについての公式アナウンスには、こう書かれている。
Steamのアカウントセキュリティは、いつでも次のページで定期的に確認することをおすすめする。 https://store.steampowered.com/account/authorizeddevices まだ設定していないなら、Steamモバイル認証機器を設定することもおすすめする。アカウントとその安全についての安全なメッセージを送る手段として、これが最良だからだ。
(Steam公式アナウンスより・日本語訳)
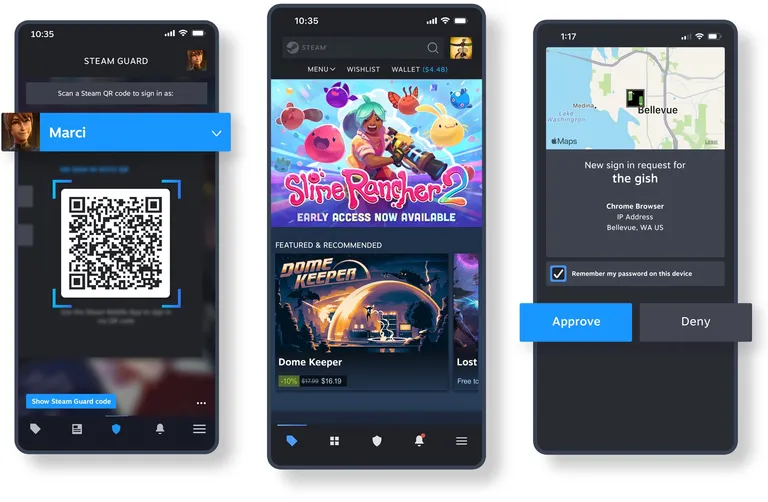
Steamモバイルアプリには、公式の機能一覧として「サインイン確認(承認か拒否を選ぶ)」「認証済みデバイスの管理」「QRコードでのサインイン」「トレードとマーケットの確認」が並んでいる。アカウントに入られた瞬間を捕まえる手段と、入られたあとに気づく手段は別物で、後者にあたるのが認証済みデバイスの一覧というわけ。数か月ぶん静かにされると、前者は役に立たない。
ついでに書いておくと、公式の2段階認証ページは、アカウントを失う典型的な経路として「登録メールアドレスへの不正アクセス」を最初に挙げている。偽のアップデータや不足コーデックを装うプログラム、画像やスクリーンショットに見せかけたマルウェアといった手口も名指しされていて、「教養のあるSteamユーザーでさえ被害者となってしまうことがある」とまで書いてある。踏んだ本人の不注意で片付く話ではない、というのが公式の立場。
スレッドの熱がいちばん上がったのは、実はここ。投稿者が「Steamにカードは保存していない」と書き添えたことで、話がSteamの外へ出ていった。
Steamにも、ブラウザやウォレットにもカードを保存していないなら、別のところも侵害されていると思う。そうでなければ、端末かスマホ自体が抜かれていない限り、カード情報の入手経路が見当たらない
カードまで使われているなら、Steamが乗っ取られたこと以上の問題を抱えている
そしてもう一つ、経験則としてよく出てくる線がこれ。
よくあるのは身近な家族という線。PCやアカウントを共有していて、実際には兄弟や姪が使っただけ、というのが驚くほど多い
どれも推測の域は出ないし、外から真偽を確かめる手立ては無い。ただ「Steamのパスワードを変えて終わり」で済まない可能性がある、という読み筋そのものは共有しておく価値がある。Steam利用規約にも、ログイン情報やパスワードの機密性が損なわれた可能性があると考えるならサポートフォームからValveへ通知すること、という一文が入っている。銀行と話す前に、まずこちらを踏む手順にゃ。
「知らない相手を外す」は安全対策にならない
定番の助言が投げ込まれ、即座に否定されるやり取りもあった。
知らない相手は全員フレンドから外してブロックしろ
(返信)それは意味がない
「意味がない」と言った側はあとで「アカウントの安全という意味では効かない、という話」と補足していて、フレンド整理を否定したわけではないと分かる。それでも話は続き、今度は前提のほうへ矛先が向かう。
そもそも知らない人をフレンド一覧に入れている状況のほうが分からない
これには、アイテム取引や野良マッチで増えた見知らぬフレンドを整理せずに抱えている、という実情の告白がいくつか返っていた。勧めているわけではないけど消す理由も無い、という温度。フレンド一覧そのものが侵入経路になるわけではないので、優先順位としては低いところに落ち着いた感じだね。
最後に出てきたのは、Steamの認証方式そのものへの不満。
MFAを使ってほしい。2026年にもなってMFAやパスキーが用意されていないサービスなら、使うのをやめたほうがいい
残念なのは、Valveがいまだに独自方式の2FAのままなこと。標準のパスキーにも、RFCで標準化されたTOTPにも対応していない
Valveが公式に案内しているのは、今のところSteamモバイルアプリの認証機器と、メール経由のSteam Guardコードだけ。パスキーや汎用の認証アプリを使う手順は公式ページのどこにも置かれていない。
4月から9月まで、そのアカウントは何事もなく動いていた。おかしいと気づく材料は、決済が通るまで一つも無かった。
関連記事

Steamアカウントは死後も他人に引き継げない、フレンドリストに残り続ける友人たち
フレンドリストのスクリーンショット1枚と「Anyone else?」の一行。r/Steamのその投稿に、もう戻ってこない相手の名前を残している人たちが集まった。規約を読むと、そのアカウントが誰の手にも渡らないことが分かる。

「アカウントは2038年まで凍結」――イラン在住ユーザーの訴えから広がった、制裁とデジタル所有権の話
何年も課金してきたSteamアカウントが、住んでいる場所を理由に止まった。この投稿がRedditで大きく広がったにゃ。規約と米国の規則を突き合わせると、少し込み入った事情が見えてくる。
Steamの見落としがちな公式機能6つ ゲーム中のメモ、常時録画、家族共有の条件まで
「Steamの機能で、ずっと後から知ったものは?」という話題が海外で広がっているにゃ。ゲーム中に貼れるノート、裏で回り続ける録画、6人まで入れるファミリー共有、返金の条件などを、Valveの公式告知で確かめて整理したよ。
コメント (0)
最初のひとことをどうぞ🐈
感想でも「わかる」の一言でも大歓迎。あなたのコメントがこのページの一番乗りです。